CYBER RESILIENCE / INDEPENDENT 5G EDGE

止められない業務を、独立した5Gエッジへ。止められない業務を、独立した5Gエッジへ。

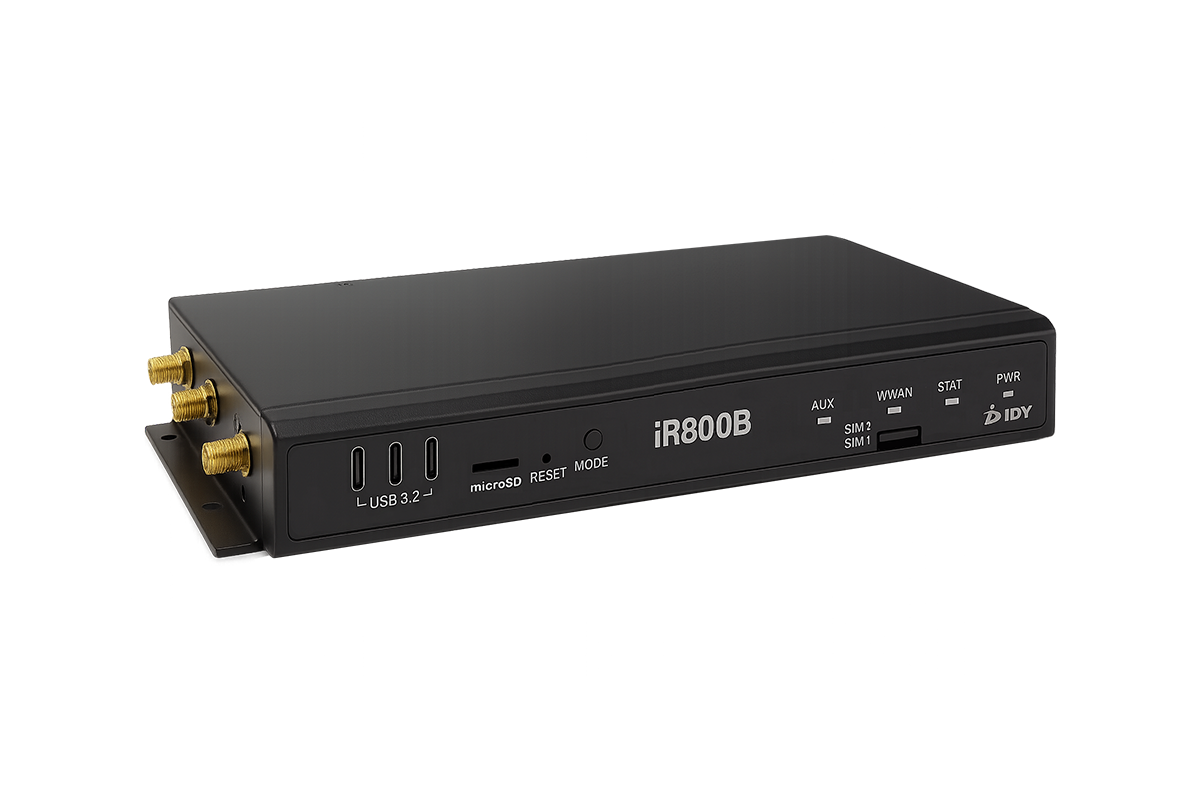
iR800Bで必要な業務アプリを動かす。機能を絞り、社内LANから分け、複数台で継続に備える。5G通信とエッジ処理を組み合わせ、業務を守る構成を考えます。

夜のオフィスでノートPCを確認する2人。業務対応のイメージ写真。
01 / THREE DESIGN CHOICES

小さく動かす。分けてつなぐ。止まる範囲を絞る。小さく動かす。分けてつなぐ。止まる範囲を絞る。

データ収集や異常通知など、独立して動かせる業務から切り出す。iR800Bのエッジ処理と5G通信を組み合わせ、事務用PCや社内LANに依存する範囲を減らす設計です。

EDGE / LIMIT

機能を絞って、入口を減らす。

必要な業務アプリ、権限、通信先だけに用途を限定。不要なソフトウェアや公開サービスを減らし、攻撃の入口と保守対象を絞ります。

5G / SEPARATE

独立した経路で、現場をつなぐ。

社内LANを通さず、現場から指定クラウドへ。電波・契約条件が合えば、既存LANの改修や固定回線の引込工事に依存せず、移設・仮設にも備えられます。

NODES / CONTINUE

複数台で、引き継ぎに備える。

機器故障や保守時に別の機器へ処理を引き継ぐ構成を設計。通信の冗長化に加え、業務アプリとデータの継続性まで検証します。

02 / ARCHITECTURE

社内LANを止めても、現場の処理まで止めないために。社内LANを止めても、現場の処理まで止めないために。

業務アプリ、通信、認証の依存先を整理し、独立して動ける範囲を作ります。下図は設計例です。複数台での引き継ぎ方式は、必要な停止時間とデータの扱いから決めます。

CORPORATE NETWORK

社内LAN・通常業務

事務用PC・通常業務
社内LAN・既存回線
社内サーバー・業務基盤

感染が疑われる端末は隔離し、影響を調査。社内ネットワークの復旧と並行して、独立した現場側の業務を継続する構成です。

INDEPENDENT 5G EDGE

iR800Bで動かす限定業務

対象設備・センサー
iR800B A / B:業務アプリ

収集・判定・記録。引き継ぎ方式は個別設計。

5G / LTE → 指定クラウド

社内LANとの接続なし。管理経路・権限・宛先も制限し、必要な業務が単独で成立することを検証します。

回線の冗長化から、業務の継続性へ。

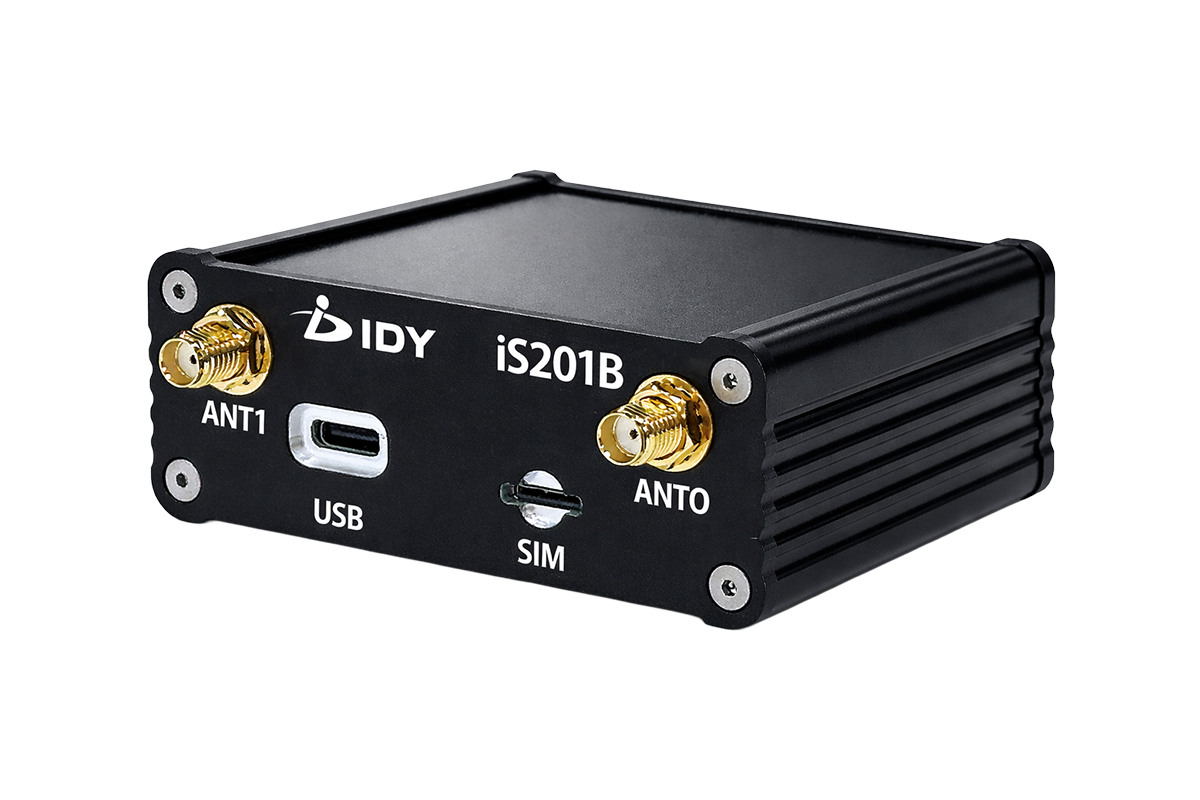
iR800BとiS201Bで通信の切り替えに備え、複数のiR800Bで業務処理の引き継ぎを設計します。故障検知、処理切替、状態の引き継ぎ、二重実行防止まで実装・検証し、通信と業務の両面から継続性を組み立てます。

03 / ESSENTIAL EDGE TASKS

続けたい仕事を、現場で動く小さなアプリに。続けたい仕事を、現場で動く小さなアプリに。

入出力と接続先が明確な処理を選び、必要な機能を持つ業務アプリとして設計します。現場で続けたい仕事を具体化し、データ収集から通知・連携まで、用途に合うエッジ処理へまとめます。

COLLECT / RECORD

設備データを、取り続ける。

設備の稼働値やイベントを現場で収集・整形し、必要な記録を指定クラウドへ送信する構成。事務用PCや社内LANに処理を集めず、用途を限定したエッジ業務へ切り出します。

DETECT / NOTIFY

現場の変化を、知らせ続ける。

しきい値判定や異常通知など、小さな業務処理を現場側で実行する構成。クラウドに送る前に情報を絞り、通信断時の一時保存と再送も必要に応じて設計します。

RELAY / CONFIRM

必要な情報を、届け続ける。

稼働状況の集約や限定したAPI中継など、接続相手と処理を固定しやすい業務から検討。事務用PCのメール閲覧や任意アプリの実行とは用途を分けます。

04 / THE IDY DESIGN APPROACH

業務を守るための、IDYの設計思想。業務を守るための、IDYの設計思想。

IDYは、止められない業務に必要な機能を絞り、通信経路と処理を独立させることが、障害や攻撃の影響を抑えるために重要だと考えます。iR800Bのエッジ処理と5G通信を組み合わせ、業務全体を一つの環境に依存させない構成を提案します。

この設計思想の各要素は、NIST(米国国立標準技術研究所)やIPA(独立行政法人情報処理推進機構)が公開する指針・適合基準の考え方とも重なります。IDYが何を選び、どのような価値につなげるのかを整理しました。

IDYの設計思想から、構成と選ぶ理由へ。関連する公的指針とともに。
IDYの設計思想iR800Bと5Gで設計すること考え方が重なる公的指針お客様が選ぶ理由
必要な機能に絞り、攻撃の入口を減らす。

iR800B上の業務アプリを用途限定で設計。必要な処理・権限・通信先を選び、不要なソフトウェアや公開サービスを減らします。

NIST CM-7
必要最小限の機能。

IPA / JC-STAR S1.1-13
不要で攻撃リスクのあるインタフェースの無効化。

何でも動かせる環境から、必要な仕事を動かす環境へ。攻撃面と保守対象を管理しやすくすることが、用途限定エッジを選ぶ価値です。

社内と現場を分け、影響の波及を抑える。

独立5Gで現場から指定先へ通信。社内LANとの接続なしを基本に、接続先・権限・管理経路まで設計します。

NIST SC-7
境界保護。外部・重要な内部境界の通信を監視・制御。

社内LANの隔離時にも、現場の処理を独立して動かせる構成を目指します。社内側への不要な接続経路を減らし、分けておく価値を生みます。

一つの通信経路に、業務を依存させない。

既存LANを経由しない5G通信を用意。必要に応じてiS201Bとの組み合わせや異なる回線を検討し、切替時も業務が成立するかを検証します。

NIST CP-8
主要な通信が使えないときに備える代替通信サービス。

通信の不通を、そのまま業務の停止にしないための備え。5Gの設置・移設のしやすさと、必要な回線冗長構成を組み合わせて選べます。

機器が止まっても、仕事を引き継ぐ。

複数のiR800Bで、故障検知・処理切替・データ整合性・二重実行防止を個別に実装・検証。同じ弱点や電源・回線による同時停止も考慮します。

NIST SP 800-160 Vol.2 Rev.1
D.5.2.6:冗長性を維持する。共有資源と多様性も考慮。

故障や保守で失われる処理を、別の機器へ引き継ぐ。回線だけでなく、続けたい業務を基準に冗長構成を選ぶ考え方です。

導入して終わらず、安全性を保ち続ける。

用途を絞った業務アプリにも、OS・ライブラリを含めた脆弱性検査、更新、記録を組み込み、運用中も管理できる範囲を明確にします。

NIST RA-5 / SI-2
脆弱性の監視・検査と不具合の是正。

IPA / JC-STAR S1.1-13
既知の脆弱性の検査。

管理する機能と更新対象が見える構成を選ぶ。導入時の仕様だけでなく、運用し続けられることまで判断材料にします。

IDYの設計思想から、構成と選ぶ理由へ。関連する公的指針とともに。

必要な機能に絞り、攻撃の入口を減らす。

iR800Bと5Gで設計すること

iR800B上の業務アプリを用途限定で設計。必要な処理・権限・通信先を選び、不要なソフトウェアや公開サービスを減らします。

考え方が重なる公的指針

NIST CM-7
必要最小限の機能。

IPA / JC-STAR S1.1-13
不要で攻撃リスクのあるインタフェースの無効化。

お客様が選ぶ理由

何でも動かせる環境から、必要な仕事を動かす環境へ。攻撃面と保守対象を管理しやすくすることが、用途限定エッジを選ぶ価値です。

社内と現場を分け、影響の波及を抑える。

iR800Bと5Gで設計すること

独立5Gで現場から指定先へ通信。社内LANとの接続なしを基本に、接続先・権限・管理経路まで設計します。

考え方が重なる公的指針

NIST SC-7
境界保護。外部・重要な内部境界の通信を監視・制御。

お客様が選ぶ理由

社内LANの隔離時にも、現場の処理を独立して動かせる構成を目指します。社内側への不要な接続経路を減らし、分けておく価値を生みます。

一つの通信経路に、業務を依存させない。

iR800Bと5Gで設計すること

既存LANを経由しない5G通信を用意。必要に応じてiS201Bとの組み合わせや異なる回線を検討し、切替時も業務が成立するかを検証します。

考え方が重なる公的指針

NIST CP-8
主要な通信が使えないときに備える代替通信サービス。

お客様が選ぶ理由

通信の不通を、そのまま業務の停止にしないための備え。5Gの設置・移設のしやすさと、必要な回線冗長構成を組み合わせて選べます。

機器が止まっても、仕事を引き継ぐ。

iR800Bと5Gで設計すること

複数のiR800Bで、故障検知・処理切替・データ整合性・二重実行防止を個別に実装・検証。同じ弱点や電源・回線による同時停止も考慮します。

考え方が重なる公的指針

NIST SP 800-160 Vol.2 Rev.1
D.5.2.6:冗長性を維持する。共有資源と多様性も考慮。

お客様が選ぶ理由

故障や保守で失われる処理を、別の機器へ引き継ぐ。回線だけでなく、続けたい業務を基準に冗長構成を選ぶ考え方です。

導入して終わらず、安全性を保ち続ける。

iR800Bと5Gで設計すること

用途を絞った業務アプリにも、OS・ライブラリを含めた脆弱性検査、更新、記録を組み込み、運用中も管理できる範囲を明確にします。

考え方が重なる公的指針

NIST RA-5 / SI-2
脆弱性の監視・検査と不具合の是正。

IPA / JC-STAR S1.1-13
既知の脆弱性の検査。

お客様が選ぶ理由

管理する機能と更新対象が見える構成を選ぶ。導入時の仕様だけでなく、運用し続けられることまで判断材料にします。

通信と処理を、業務のために一体で設計する。

独立した5G通信と、必要な業務アプリを動かすエッジ処理。その両方をiR800Bを軸に検討できることが、IDYの提案する価値です。続けたい業務から、機能の限定、ネットワーク分離、必要な冗長構成と保守を選びます。

05 / COST & CONTINUITY

通信費を、業務を守る備えとして。通信費を、業務を守る備えとして。

止められない業務を選び、独立回線、エッジ業務アプリ、保守を組み合わせる費用を、停止した場合の影響と比較します。守る業務と継続する範囲を明確にし、効果の大きい現場から導入します。

IMPACT

停止すると困る業務から選ぶ。

設備記録が途切れる、異常通知が届かない、現場状況を確認できない。誰にどの影響が出るか、許容停止時間はいくらかを整理し、継続する範囲を決めます。

LIFECYCLE COST

開発と保守まで含めて考える。

機器・通信費に、アプリ開発、検査、更新、保存・バックアップ、電源、切替訓練を含めて判断。複数台で使う場合は、同じ弱点が全台へ及ぶ場合の復旧も備えます。

FIT TO THE TASK

5Gの容量と設置の自由度を。

画像・映像を扱う現場や、移設・仮設で独立した接続を用意したい場所へ。低容量の業務にはLTE、有線分離、短時間の連絡にはテザリングも比較し、業務に合う手段を選びます。

06 / FROM DESIGN TO VALIDATION

小さく実装し、止めて確かめ、運用へ。小さく実装し、止めて確かめ、運用へ。

処理範囲、分離条件、引き継ぎ、更新を一緒に設計します。現場で動くアプリを実装し、回線断や機器停止を想定した試験で業務の継続を確かめて、運用へつなげます。

01 / DEFINE

残す業務を小さく定義する。

入力・処理・出力、通信量、保存データと期間、許容停止時間を決めます。iR800B上の実行環境、負荷、利用できるインターフェースを確認し、実装範囲を評価します。

02 / RESTRICT

機能と接続先を絞り込む。

不要なソフトウェア・サービス・ポートを減らし、権限、接続先、管理経路を制限。OSやライブラリも含めた脆弱性検査と更新手順を用意します。

03 / TAKE OVER

引き継ぐ条件を決める。

複数台構成では故障検知、切り替え、データの引き継ぎ、二重処理の防止を設計。電源や回線の共通障害、認証基盤への依存も確認します。

04 / VERIFY

止めた状態で業務を確かめる。

社内LAN停止、回線断、機器停止、再起動を試し、記録の欠落・重複と復帰後の状態を確認。共通する脆弱性で全台に影響する場合も考え、更新・復旧手順を検証します。

夜の会議室で対応方針を話し合うチームのイメージ写真

業務と通信を、一緒に考える。

IDYは、対象業務、入出力、通信量、設置環境、停止時の影響を整理し、製品選定と通信構成を提案します。業務アプリの実装方法、必要な資源、引き継ぎ方式を具体化し、お客様の技術担当者と開発・運用の進め方を決めます。

08 / PRACTICAL QUESTIONS

続けたい業務から、構成を具体化する。続けたい業務から、構成を具体化する。

何をエッジ側へ移すか。なぜ5Gを使うか。どう引き継ぐか。導入前の疑問を、設計する内容と合わせて整理します。

iR800Bでは、どの業務から始められますか?

設備データの収集・整形、しきい値判定、通知、限定したAPI中継など、入出力と接続先を絞れる業務から始めます。実行環境、負荷、保存データを整理し、現場で必要なアプリを実装・検証します。

機能を絞ると、なぜ侵入リスクを下げられるのですか?

使わないソフトウェアや外部から呼び出せるサービスを減らすことで、攻撃の入口と保守対象を絞ります。NIST CM-7やIPAのJC-STAR S1.1-13にも示される考え方です。実行する機能と権限を管理し、OS・ライブラリ・業務アプリを継続して検査・更新します。

5Gを使うメリットは何ですか?

社内LANや新たな固定回線の引込工事に依存せず、現場ごとに独立した経路を設けやすくなります。画像・映像など通信量の多い業務では5Gの容量を活用する構成を検討でき、移設や仮設にも対応しやすくなります。速度・遅延はエリアと契約条件で確認し、低容量の業務にはLTEも比較します。

複数台で、どのように業務を引き継ぎますか?

故障検知、処理の切り替え、データの整合性と二重処理防止を設計し、許容停止時間内に引き継げるか検証します。回線と業務アプリの切替をそれぞれ確かめ、共通する脆弱性や電源・認証基盤の停止も想定して復旧手順を整えます。

導入はどのように進めますか?

続けたい業務を選び、入力・処理・出力と接続先を整理するところから始めます。機器と回線を選定し、業務アプリの実装、社内LAN隔離・回線断・機器停止の試験を経て、担当者と更新・復旧の手順を決めます。

CISA #StopRansomware Guide :ネットワーク分割と隔離時の連絡手段についての参考資料。

NEXT / DEFINE YOUR ESSENTIAL TASK

止められない業務を、ひとつ選ぶところから。止められない業務を、ひとつ選ぶところから。

現場で続けたい処理と、社内LANから切り離したい接続をお聞かせください。iR800Bによるエッジ業務アプリ、独立した5G通信、必要な冗長構成を一緒に検討します。